
Thư Từ Năm 2045: Bài Học Phân Tách Thẩm Quyền Trong Hệ Thống Dữ Liệu Việt Nam

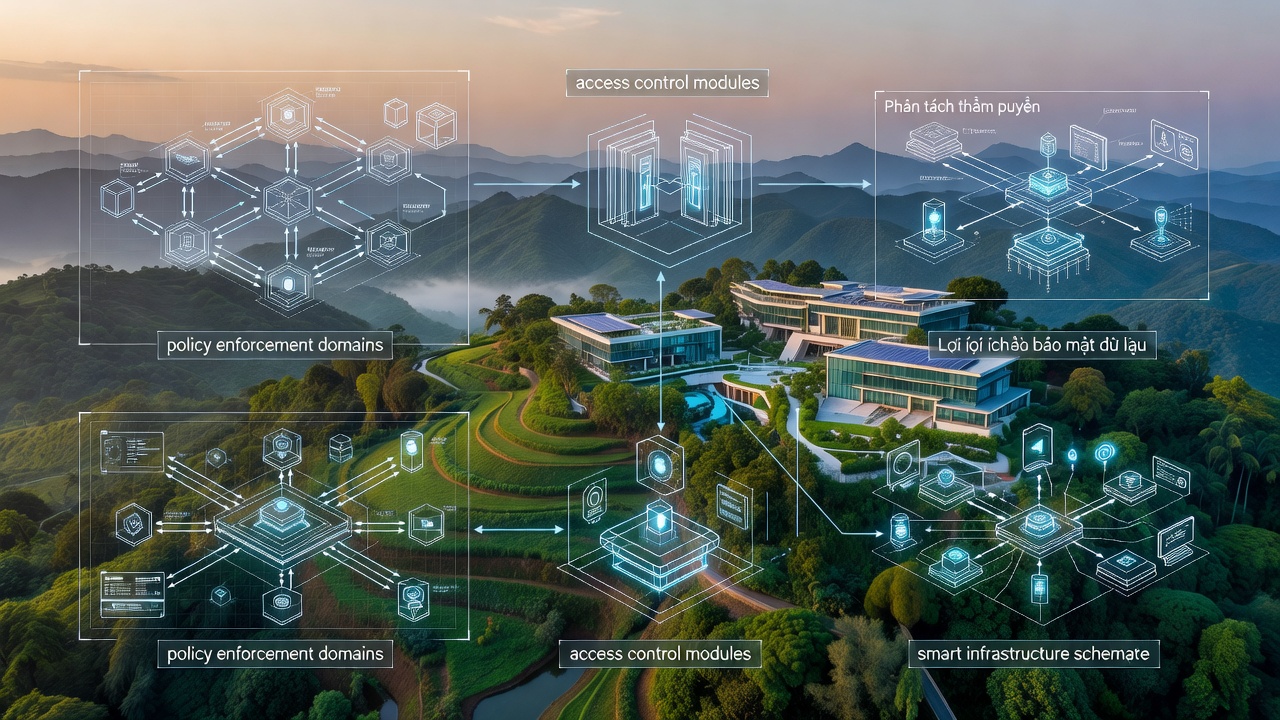
Lời mở đầu từ tương lai
Gửi các kỹ sư và lãnh đạo sản phẩm tại Việt Nam năm 2025,
Tôi viết thư này vì những gì các bạn đang xây dựng hôm nay sẽ trở thành hạ tầng thực thi quyền lực vào những năm 2030. Nếu không tách biệt thẩm quyền ngay từ đầu, các hệ thống chia sẻ dữ liệu sau này sẽ không còn cách nào để sửa chữa mà không phải viết lại toàn bộ.
I. Định nghĩa Enforcement Domain trong TA-14
TA-14 định nghĩa “enforcement domain” như một đơn vị chính sách khép kín, được mã hóa thành các module policy-as-code độc lập. Mỗi domain chỉ được phép thực thi đúng một loại thẩm quyền. Ví dụ, domain “thuế” chỉ được đọc và đối chiếu mã số thuế, domain “tín dụng” chỉ được truy vấn lịch sử vay trả.
Policy-as-code ở đây không phải là danh sách quyền linh hoạt mà là tập hợp các ràng buộc cứng: một node không thể đồng thời load hai module policy thuộc hai domain khác nhau. Nếu cố gắng, policy engine sẽ reject ngay tại thời điểm khởi tạo container. Thiết kế này ngăn chặn tình trạng một node nắm cả quyền xác thực và quyền quyết định, thứ mà nhiều hệ thống Việt Nam sau này vẫn lặp lại khi cho phép cùng một dịch vụ vừa kiểm soát dữ liệu vừa tự cấp quyền truy cập.
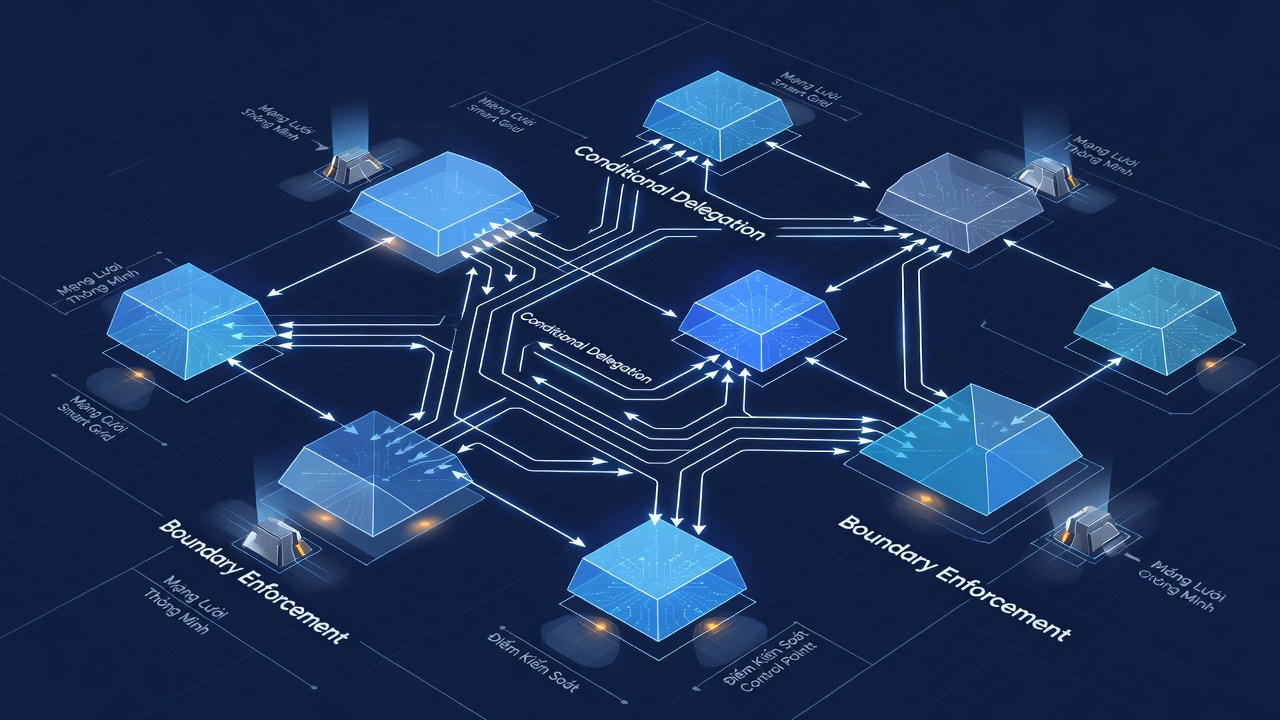
II. Mô hình Conditional Delegation và Rủi ro Latency
Mô hình conditional delegation trong TA-14 yêu cầu mỗi lần chuyển giao thẩm quyền phải đi kèm với một điều kiện có thể kiểm chứng được mã hóa. Node A chỉ có thể ủy quyền cho node B thực hiện hành động X nếu B đồng thời chứng minh được nó không đang thực thi domain Y. Boundary enforcement point được đặt ngay trước khi policy được evaluate; điểm này kiểm tra cả identity của node và danh sách domain mà node đó đang active.
Nhờ vậy privilege creep bị chặn ở mức cấu trúc thay vì chỉ dựa vào quy trình vận hành. Tuy nhiên, khi số lượng domain tăng từ vài chục lên hàng trăm, việc duy trì danh sách domain active tại mỗi boundary point trở thành điểm nghẽn. Nhiều federation sau này phải chấp nhận tăng latency thêm 40–70 ms chỉ để kiểm tra điều kiện delegation, và một số đội ngũ chọn tắt bớt kiểm tra để “tăng tốc độ”, dẫn đến việc thẩm quyền bị gộp lại một cách ngấm ngầm.
III. Audit Trail Bất Biến và Thách thức Consistency
Audit trail bất biến trong TA-14 được xây dựng như một chuỗi hash chỉ chứa metadata về việc domain nào được kích hoạt ở node nào, không chứa nội dung dữ liệu thực tế. Điều này cho phép bên thứ ba chứng minh được rằng không có node nào từng thực thi hai loại thẩm quyền cùng lúc mà không cần tiết lộ dữ liệu người dùng.
Tuy nhiên, khi authority bị phân mảnh quá mức, consistency model phải chuyển từ strong sang eventual, và một số federation đã gặp phải tình trạng audit trail bị “chậm chân” so với thực tế thực thi. Những sai lầm này thường bắt nguồn từ quyết định năm 2025–2027 khi các đội ngũ ưu tiên tốc độ triển khai hơn việc định nghĩa rõ ràng domain boundary.
Lời khuyên thực tế cho bối cảnh Việt Nam
Lời khuyên thực tế cho bối cảnh Việt Nam là không nên để các bộ ngành và nền tảng fintech chia sẻ chung một enforcement domain duy nhất chỉ vì lý do “tiện tích hợp”. Hãy buộc mỗi bên phải vận hành ít nhất hai domain riêng biệt với policy-as-code do bên thứ ba kiểm soát. Nếu không, trong vòng mười năm tới các bạn sẽ lại thấy tình trạng một số đơn vị vừa giữ dữ liệu vừa tự cấp quyền quyết định, và lúc đó việc tách biệt sẽ tốn kém gấp nhiều lần so với việc làm đúng ngay từ đầu.


