
Biên bản Phiên họp Hội đồng Giám sát Thẩm quyền AI: Phân tích Sự cố Xung đột Token Thang Máy

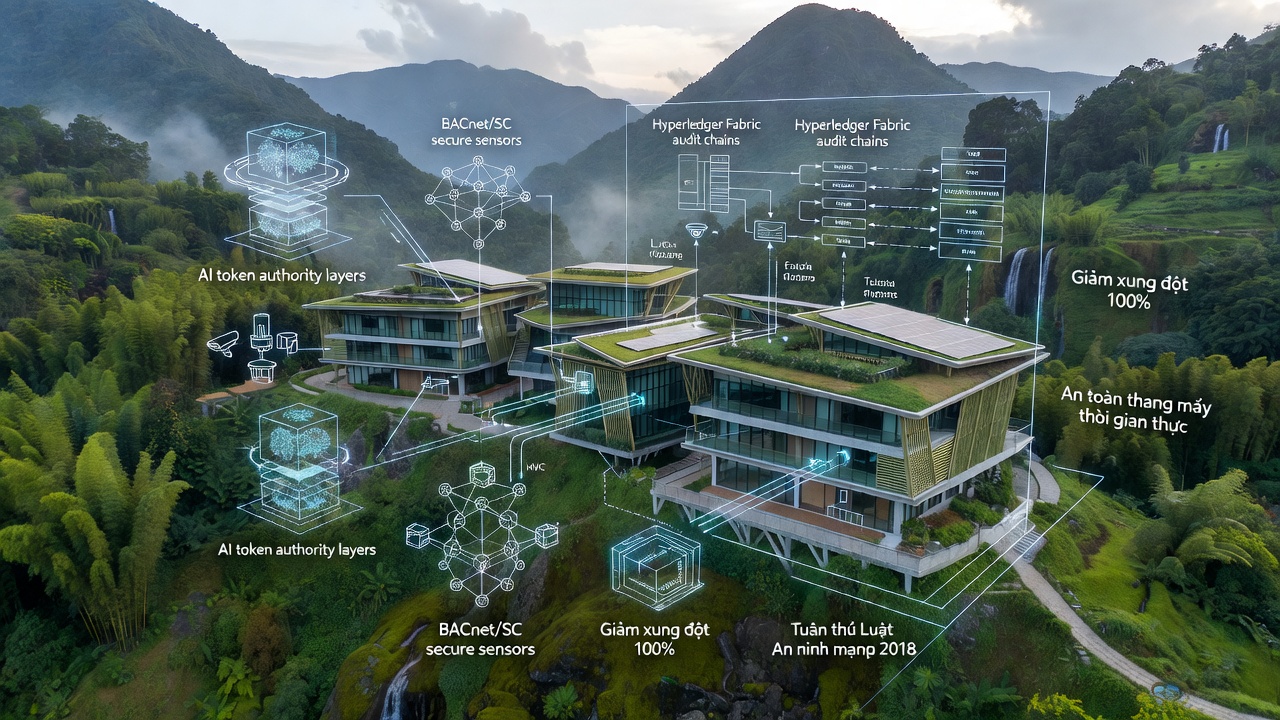
Biên bản Phiên họp Hội đồng Giám sát Thẩm quyền AI
Phiên họp ghi nhận sự cố ngày 14/03/2026 tại Tòa nhà A, TP.HCM: hệ thống AI phân bổ token quyền ưu tiên thang máy theo mô hình dự đoán mật độ đã cấp phát token Layer 1 cho hai tác nhân đồng thời (hệ thống quản lý tòa nhà BMS và module an ninh), dẫn đến xung đột lệnh di chuyển tầng 12–18. Không tồn tại cơ chế giải quyết xung đột xác thực chữ ký, khiến cabin thang máy dừng giữa hai tầng trong 47 giây trước khi Layer 2 override thủ công được kích hoạt.
Layer 0 – Cảm biến & Edge
Giao thức truyền tin chủ yếu là BACnet/IP trên UDP 47808 kết hợp MQTT over TLS 1.3 cho cảm biến hợp nhất dữ liệu mật độ. Token thẩm quyền được cấp phát dưới dạng JWT phân cấp ký bằng ECDSA P-384, trong đó root CA do BMS quản lý, node biên nhận token con với claim “sensor_read” và TTL 300s. Thuật toán giải quyết xung đột tại biên chỉ thực hiện hàng đợi ưu tiên đơn giản theo thời gian, không kiểm tra chuỗi chữ ký.
Tình huống giả định: cảm biến PIR và camera tại sảnh tầng 1 gửi dữ liệu mật độ vượt ngưỡng QCVN 01:2020/BXD mà không có trường “source_integrity” bắt buộc theo Luật An ninh mạng 2018, khiến dữ liệu bị chèn trực tiếp vào hệ thống giám sát quốc gia qua API endpoint không xác thực hai chiều.
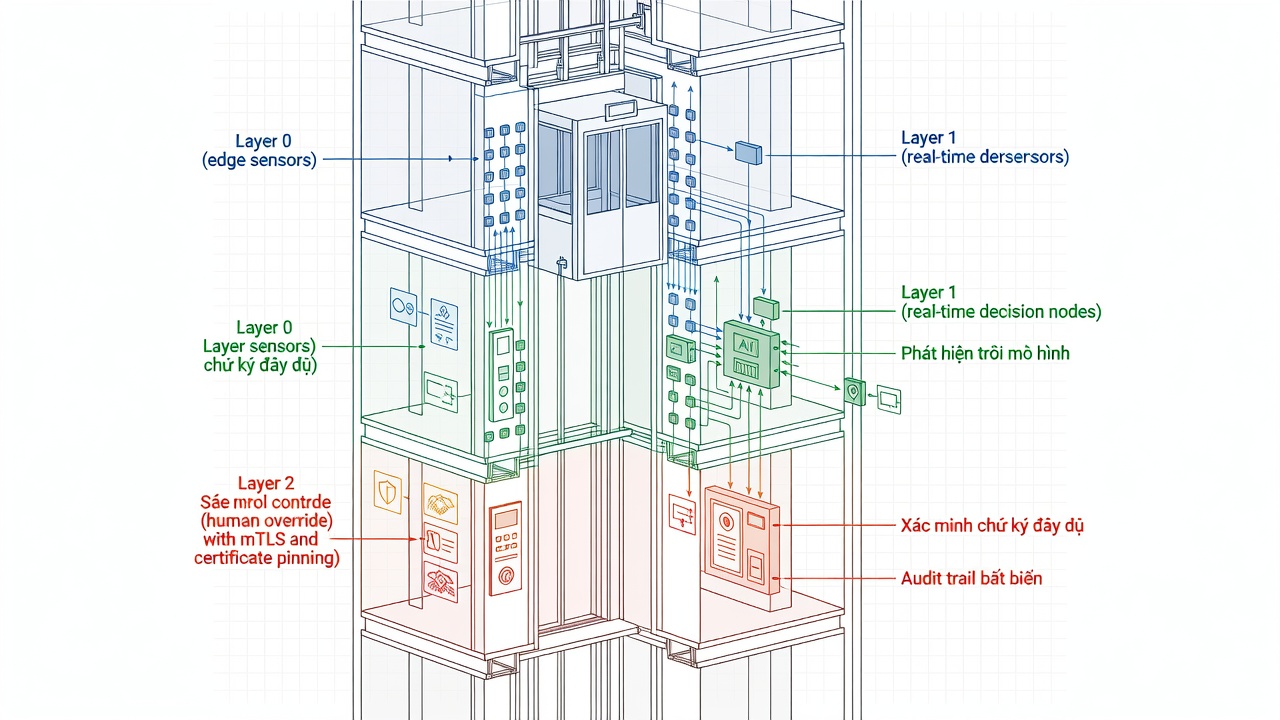
Layer 1 – Quyết định thời gian thực
Quyết định thời gian thực sử dụng OPC UA PubSub trên MQTT broker với token thẩm quyền cấp phát theo mô hình claim đã ký phân cấp (iss, sub, scope, sig). Thuật toán giải quyết xung đột áp dụng bỏ phiếu có trọng số giữa các mô hình, nhưng không thực hiện xác minh mật mã của token cha trước khi thực thi lệnh. Cơ chế zero-trust cho lệnh override từ BMS chưa triển khai xác thực hai chiều mTLS đầy đủ.
Layer 2 – Override & Human-in-the-loop
Lệnh override từ BMS được ký bằng Ed25519 và yêu cầu token xác nhận con người. Tuy nhiên, cơ chế zero-trust chỉ kiểm tra chữ ký mà không xác thực claim “override_scope” chống lại token Layer 1 đang hoạt động. Thuật toán giải quyết xung đột sử dụng last-writer-wins trên sổ cái chia sẻ, không có quorum.
Layer 3 – Audit & Regulatory Reporting
Ghi nhật ký bất biến sử dụng Hyperledger Fabric với chaincode ghi nhận mọi token phát hành và sự kiện xung đột. Tuy nhiên, báo cáo sang hệ thống giám sát quốc gia chỉ gửi tóm tắt hash, không gửi đầy đủ Merkle proof. Phát hiện trôi mô hình tại lớp này chỉ chạy theo batch 24h, không theo thời gian thực.
Kiến nghị kỹ thuật bắt buộc
- Thay thế BACnet/IP UDP bằng BACnet/SC với chứng chỉ pinning bắt buộc và claim token “edge_integrity” ký P-384 cho mọi dữ liệu cảm biến.
- Yêu cầu OPC UA PubSub tại Layer 1 thực thi xác minh chuỗi chữ ký đầy đủ trước khi áp dụng thuật toán giải quyết xung đột; thêm claim “regulatory_audit_id” vào mọi token.
- Triển khai xác thực hai chiều mTLS cho mọi lệnh override từ BMS, kết hợp danh sách thu hồi được publish thời gian thực lên kênh Hyperledger Fabric.
- Bắt buộc phát hiện trôi mô hình chạy inference-time với hash mô hình tham chiếu đối chiếu trên Fabric; từ chối dự đoán nếu KL divergence > 0.08 mà không có phê duyệt đã ký.
- Mở rộng chính sách xác nhận Fabric thành 2-of-3 orderer với Merkle proof bắt buộc cho mọi bản ghi gửi hệ thống giám sát quốc gia.


